Domain bremen28.de kaufen?
Wir ziehen mit dem Projekt
bremen28.de um.
Sind Sie am Kauf der Domain
bremen28.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain bremen28.de kaufen?
Wie können Feeds in verschiedenen Bereichen wie Social Media, Nachrichten und Podcasts genutzt werden, um aktuelle Informationen und Inhalte zu konsumieren?
Feeds in sozialen Medien ermöglichen es, aktuelle Beiträge von Freunden, Familienmitgliedern und anderen Konten zu sehen, um über deren Aktivitäten auf dem Laufenden zu bleiben. Nachrichtenfeeds bieten eine Vielzahl von aktuellen Nachrichtenartikeln und Informationen zu verschiedenen Themen, die von verschiedenen Quellen stammen. Podcast-Feeds ermöglichen es den Nutzern, neue Episoden von Podcasts zu abonnieren und automatisch herunterzuladen, um sie unterwegs oder zu Hause anzuhören. Durch die Nutzung von Feeds in verschiedenen Bereichen können Nutzer aktuelle Informationen und Inhalte bequem und effizient konsumieren, ohne ständig nach Updates suchen zu müssen. **
Wie können Feeds in verschiedenen Bereichen wie Social Media, Nachrichten und Podcasts genutzt werden, um aktuelle Informationen und Inhalte zu konsumieren?
Feeds in sozialen Medien ermöglichen es Nutzern, aktuelle Beiträge und Updates von Freunden, Familienmitgliedern und Unternehmen zu sehen, um über deren Aktivitäten auf dem Laufenden zu bleiben. Nachrichtenfeeds liefern aktuelle Nachrichten und Informationen zu verschiedenen Themen wie Politik, Wirtschaft, Sport und Unterhaltung, um Nutzern einen umfassenden Überblick über das aktuelle Geschehen zu bieten. Podcast-Feeds ermöglichen es Hörern, regelmäßig neue Episoden von ihren Lieblings-Podcasts zu erhalten und so stets über aktuelle Themen und Diskussionen informiert zu bleiben. Durch die Nutzung von Feeds in verschiedenen Bereichen können Nutzer aktuelle Informationen und Inhalte bequem und effizient konsumieren, ohne ständig nach neuen Inhalten suchen zu müssen. **

Ähnliche Suchbegriffe für Update-Feeds
Top-Angebote
Produkte zum Begriff Update-Feeds:
-
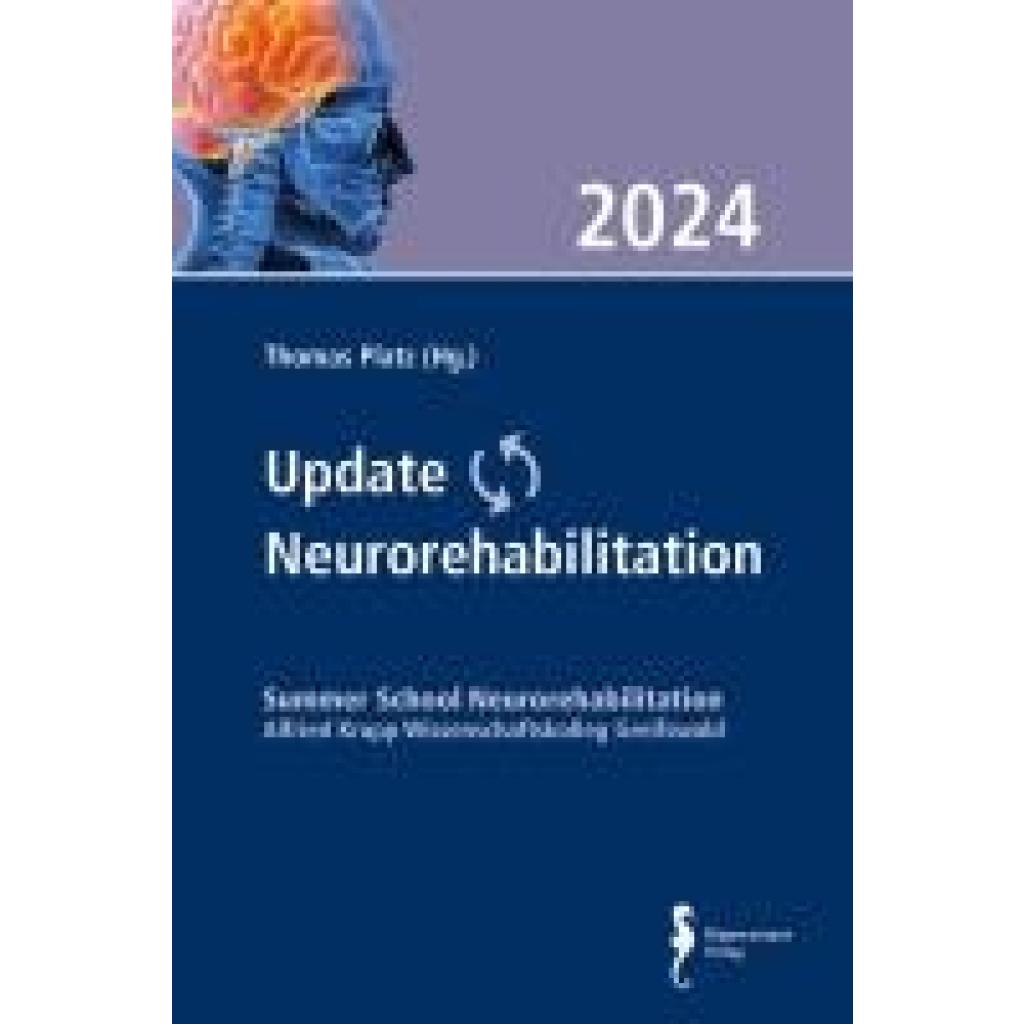
Update Neurorehabilitation 2024Update Neurorehabilitation 2024 , Ein Neurorehabilitations-Update auf 270 Seiten. Dicht gepackt und durch zahlreiche Abbildungen aufgelockert - eine gute Gelegenheit, klinische Praxis in der Neurorehabilitation im Überblick und "brandaktuell" kennen zulernen. Ein guter Start für Personen, die noch nicht lange in der Neurorehabilitation tätig sind, und ideal für alle, die ihre Erfahrungen mit dem aktuellen Stand der klinischen Wissenschaft abgleichen wollen: Beatmungsentwöhnung (Weaning), Dysphagie-Management, Behand- lung von schweren Bewusstseinsstörungen und spastischen Bewegungsstörungen, Förderung von Armmotorik, Stehen und Gehen, Sprache, visueller Wahrnehmung, Kognition und Emotion werden thematisiert, aber auch allgemeinere Aspekte wie Assessment, Behandlungsziele und Teamarbeit oder neurobiologische Grundlagen der Neurorehabilitation. , Anlasser verstärkt > Autoelektrik , Erscheinungsjahr: 202401, Produktform: Kartoniert, Inhalt/Anzahl: 3, Autoren: Hartwig, Maik, Redaktion: Platz, Thomas, Seitenzahl/Blattzahl: 122, Keyword: Armfunktionstraining; Ergotherapie; Handfunktionstraining; Hemiparese; Neurorehabilitation; Schlaganfall; motorisches Lernen, Fachschema: Gang - Gehen~Gesundheit (allgemein)~Gymnastik~Neurologie~Neurologie / Neurophysiologie~Neurophysiologie~Physiologie / Neurophysiologie~Therapie~Ergotherapie - Beschäftigungstherapie, Fachkategorie: Therapie und Therapeutika~Ergotherapie~Familie und Gesundheit, Warengruppe: HC/Gesundheit/Körperpflege/Allgemeines/Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 232, Breite: 154, Höhe: 14, Gewicht: 514, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Crimeware IOCKaspersky Threat Data Feeds – Crimeware IOC: Effektiver Schutz vor Cyberkriminalität In der heutigen digitalen Welt sind Unternehmen und Organisationen zunehmend Bedrohungen durch Cyberkriminalität ausgesetzt. Um diesen Gefahren proaktiv zu begegnen, bietet Kaspersky mit seinen Threat Data Feeds – insbesondere dem Crimeware IOC (Indicators of Compromise) Feed – eine leistungsstarke Lösung zur Erkennung und Abwehr von Schadsoftware und kriminellen Aktivitäten. Was sind Kaspersky Threat Data Feeds? Kaspersky Threat Data Feeds sind kontinuierlich aktualisierte Datenströme, die Informationen über bekannte Bedrohungen, bösartige IP-Adressen, URLs, Dateihashes und andere Indikatoren liefern. Diese Feeds können in bestehende Sicherheitssysteme wie SIEM (Security Information and Event Management), SOAR (Security Orchestration, Automation and Response) und Threat Intelligence Plattformen integriert werden, um die Erkennung und Reaktion auf Bedrohungen zu verbessern. :contentReference[oaicite:0]{index=0} Was ist der Crimeware IOC Feed? Der Crimeware IOC Feed von Kaspersky konzentriert sich speziell auf Indikatoren, die mit krimineller Malware und deren Infrastruktur in Verbindung stehen. Er liefert detaillierte Informationen über: Malware-Samples: Hashes und andere Identifikatoren von Schadsoftware, die in kriminellen Kampagnen eingesetzt wird. Command-and-Control (C&C) Server: IP-Adressen und Domains, die von Angreifern zur Steuerung von Malware verwendet werden. Phishing-Websites: URLs und Domains, die für Phishing-Angriffe genutzt werden. Botnet-Infrastrukturen: Informationen über Netzwerke infizierter Geräte, die für kriminelle Zwecke missbraucht werden. Vorteile der Integration des Crimeware IOC Feeds Die Einbindung des Kaspersky Crimeware IOC Feeds in Ihre Sicherheitsinfrastruktur bietet zahlreiche Vorteile: Frühzeitige Erkennung: Schnelles Identifizieren von Bedrohungen, bevor sie Schaden anrichten können. Reduzierung von False Positives: Durch präzise und verifizierte Daten werden Fehlalarme minimiert. Automatisierte Reaktionen: Integration in SIEM- und SOAR-Systeme ermöglicht automatisierte Abwehrmaßnahmen. Aktuelle Bedrohungsinformationen: Ständige Aktualisierung der Feeds gewährleistet Schutz vor neuesten Bedrohungen. Integration in bestehende Systeme Kaspersky Threat Data Feeds sind so konzipiert, dass sie nahtlos in verschiedene Sicherheitslösungen integriert werden können. Sie unterstützen gängige Formate wie JSON, OpenIOC, CSV und STIX, was die Implementierung erleichtert. Zudem bietet Kaspersky mit CyberTrace eine Plattform, die den Abgleich eingehender Ereignisse mit den Threat Data Feeds effizient gestaltet und Benachrichtigungen über erkannte Bedrohungen an das SIEM-System sendet.34185,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können Feeds genutzt werden, um aktuelle Informationen und Inhalte auf verschiedenen Plattformen zu verbreiten?
Feeds können genutzt werden, um automatisch aktuelle Informationen und Inhalte von einer Quelle auf verschiedene Plattformen zu verteilen. Durch die Verwendung von RSS-Feeds können Nutzer auf Updates und neue Inhalte aufmerksam gemacht werden, ohne die Plattform aktiv besuchen zu müssen. Feeds ermöglichen eine effiziente Verbreitung von Informationen und sorgen für eine größere Reichweite. **
-
Wie können Feeds in den Bereichen Technologie, Nachrichten und sozialen Medien genutzt werden, um aktuelle Informationen und Inhalte zu verfolgen und zu konsumieren?
Feeds in den Bereichen Technologie, Nachrichten und sozialen Medien können genutzt werden, um aktuelle Informationen und Inhalte zu verfolgen und zu konsumieren, indem sie eine Vielzahl von Quellen bündeln und in einem einzigen Stream präsentieren. Nutzer können so auf einen Blick die neuesten Entwicklungen in ihren Interessensgebieten verfolgen, ohne verschiedene Websites oder Apps besuchen zu müssen. Durch die Personalisierung von Feeds können Nutzer gezielt Inhalte konsumieren, die ihren Interessen und Vorlieben entsprechen. Zudem ermöglichen Feeds eine schnelle Reaktion auf aktuelle Ereignisse und Trends, da sie in Echtzeit aktualisiert werden. **
-
Wie können Feeds in den Bereichen Social Media, Nachrichten und Podcasts genutzt werden, um aktuelle Informationen und Inhalte zu verbreiten und zu konsumieren?
Feeds in den Bereichen Social Media, Nachrichten und Podcasts können genutzt werden, um aktuelle Informationen und Inhalte zu verbreiten, indem sie automatisch neue Beiträge und Updates von verschiedenen Quellen sammeln und anzeigen. Nutzer können diese Feeds abonnieren, um stets auf dem neuesten Stand zu bleiben und relevante Inhalte zu konsumieren. Durch die Verwendung von Hashtags, Schlagwörtern und gezielten Suchfunktionen können Nutzer gezielt nach spezifischen Themen und Inhalten suchen, die ihren Interessen entsprechen. Zudem ermöglichen Feeds eine einfache Interaktion, indem Nutzer Beiträge kommentieren, teilen und liken können, um die Verbreitung von relevanten Informationen zu fördern. **
-
Wie können Feeds in verschiedenen Bereichen wie Social Media, Nachrichten und Podcasts genutzt werden, um aktuelle Informationen und Inhalte zu verfolgen und zu konsumieren?
Feeds in sozialen Medien ermöglichen es Nutzern, die Aktivitäten und Updates ihrer Freunde, Familienmitglieder und Lieblingsmarken zu verfolgen, um über aktuelle Ereignisse und Inhalte informiert zu bleiben. In Nachrichtenfeeds können Nutzer die neuesten Schlagzeilen und Artikel zu Themen verfolgen, die sie interessieren, um sich über aktuelle Ereignisse auf dem Laufenden zu halten. Podcast-Feeds ermöglichen es Hörern, neue Episoden von ihren Lieblings-Podcasts zu abonnieren und automatisch herunterzuladen, um aktuelle Informationen und Inhalte zu konsumieren, während sie unterwegs sind. Durch die Nutzung von Feeds in verschiedenen Bereichen können Nutzer eine personalisierte und ständig aktualisierte Informationsquelle erstellen, um mit aktuellen Inhalten und Ereignissen Schritt zu halten. **
Wie können Feeds in verschiedenen Bereichen wie Social Media, Nachrichten und Podcasts genutzt werden, um aktuelle Informationen und Inhalte zu verfolgen und zu konsumieren?
Feeds in sozialen Medien ermöglichen es Nutzern, die neuesten Beiträge und Updates von Freunden, Familienmitgliedern und Unternehmen zu verfolgen, um über aktuelle Ereignisse und Trends informiert zu bleiben. In Nachrichtenfeeds können Nutzer die neuesten Schlagzeilen und Artikel zu verschiedenen Themen verfolgen, um sich über aktuelle Ereignisse und Entwicklungen auf dem Laufenden zu halten. Podcast-Feeds ermöglichen es Hörern, neue Episoden von ihren Lieblings-Podcasts zu abonnieren und anzuhören, um sich über aktuelle Themen, Interviews und Diskussionen zu informieren und zu unterhalten. Durch die Nutzung von Feeds in verschiedenen Bereichen können Nutzer eine Vielzahl von aktuellen Informationen und Inhalten verfolgen und konsumieren, um ihr Wissen und ihre Interessen zu erweitern. **
Wie können Feeds in verschiedenen Bereichen wie Social Media, Nachrichten und Podcasts genutzt werden, um aktuelle Informationen und Inhalte zu verbreiten und zu konsumieren?
Feeds in sozialen Medien ermöglichen es Nutzern, aktuelle Informationen und Inhalte von Freunden, Seiten und Gruppen zu konsumieren und zu teilen. Nachrichtenfeeds liefern aktuelle Nachrichten und Ereignisse aus verschiedenen Quellen, um Nutzern einen umfassenden Überblick zu bieten. Podcast-Feeds ermöglichen es Nutzern, regelmäßig neue Episoden von Podcasts zu abonnieren und anzuhören, um sich über verschiedene Themen auf dem Laufenden zu halten. Durch die Nutzung von Feeds können Nutzer in verschiedenen Bereichen schnell und einfach auf aktuelle Informationen und Inhalte zugreifen und diese konsumieren. **
Top-Angebote
Produkte zum Begriff Update-Feeds:
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.25829,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Update Neurorehabilitation 2024Update Neurorehabilitation 2024 , Ein Neurorehabilitations-Update auf 270 Seiten. Dicht gepackt und durch zahlreiche Abbildungen aufgelockert - eine gute Gelegenheit, klinische Praxis in der Neurorehabilitation im Überblick und "brandaktuell" kennen zulernen. Ein guter Start für Personen, die noch nicht lange in der Neurorehabilitation tätig sind, und ideal für alle, die ihre Erfahrungen mit dem aktuellen Stand der klinischen Wissenschaft abgleichen wollen: Beatmungsentwöhnung (Weaning), Dysphagie-Management, Behand- lung von schweren Bewusstseinsstörungen und spastischen Bewegungsstörungen, Förderung von Armmotorik, Stehen und Gehen, Sprache, visueller Wahrnehmung, Kognition und Emotion werden thematisiert, aber auch allgemeinere Aspekte wie Assessment, Behandlungsziele und Teamarbeit oder neurobiologische Grundlagen der Neurorehabilitation. , Anlasser verstärkt > Autoelektrik , Erscheinungsjahr: 202401, Produktform: Kartoniert, Inhalt/Anzahl: 3, Autoren: Hartwig, Maik, Redaktion: Platz, Thomas, Seitenzahl/Blattzahl: 122, Keyword: Armfunktionstraining; Ergotherapie; Handfunktionstraining; Hemiparese; Neurorehabilitation; Schlaganfall; motorisches Lernen, Fachschema: Gang - Gehen~Gesundheit (allgemein)~Gymnastik~Neurologie~Neurologie / Neurophysiologie~Neurophysiologie~Physiologie / Neurophysiologie~Therapie~Ergotherapie - Beschäftigungstherapie, Fachkategorie: Therapie und Therapeutika~Ergotherapie~Familie und Gesundheit, Warengruppe: HC/Gesundheit/Körperpflege/Allgemeines/Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 232, Breite: 154, Höhe: 14, Gewicht: 514, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Feeds in verschiedenen Bereichen wie Social Media, Nachrichten und Podcasts genutzt werden, um aktuelle Informationen und Inhalte zu konsumieren?
Feeds in sozialen Medien ermöglichen es, aktuelle Beiträge von Freunden, Familienmitgliedern und anderen Konten zu sehen, um über deren Aktivitäten auf dem Laufenden zu bleiben. Nachrichtenfeeds bieten eine Vielzahl von aktuellen Nachrichtenartikeln und Informationen zu verschiedenen Themen, die von verschiedenen Quellen stammen. Podcast-Feeds ermöglichen es den Nutzern, neue Episoden von Podcasts zu abonnieren und automatisch herunterzuladen, um sie unterwegs oder zu Hause anzuhören. Durch die Nutzung von Feeds in verschiedenen Bereichen können Nutzer aktuelle Informationen und Inhalte bequem und effizient konsumieren, ohne ständig nach Updates suchen zu müssen. **
-
Wie können Feeds in verschiedenen Bereichen wie Social Media, Nachrichten und Podcasts genutzt werden, um aktuelle Informationen und Inhalte zu konsumieren?
Feeds in sozialen Medien ermöglichen es Nutzern, aktuelle Beiträge und Updates von Freunden, Familienmitgliedern und Unternehmen zu sehen, um über deren Aktivitäten auf dem Laufenden zu bleiben. Nachrichtenfeeds liefern aktuelle Nachrichten und Informationen zu verschiedenen Themen wie Politik, Wirtschaft, Sport und Unterhaltung, um Nutzern einen umfassenden Überblick über das aktuelle Geschehen zu bieten. Podcast-Feeds ermöglichen es Hörern, regelmäßig neue Episoden von ihren Lieblings-Podcasts zu erhalten und so stets über aktuelle Themen und Diskussionen informiert zu bleiben. Durch die Nutzung von Feeds in verschiedenen Bereichen können Nutzer aktuelle Informationen und Inhalte bequem und effizient konsumieren, ohne ständig nach neuen Inhalten suchen zu müssen. **
-
Wie können Feeds genutzt werden, um aktuelle Informationen und Inhalte auf verschiedenen Plattformen zu verbreiten?
Feeds können genutzt werden, um automatisch aktuelle Informationen und Inhalte von einer Quelle auf verschiedene Plattformen zu verteilen. Durch die Verwendung von RSS-Feeds können Nutzer auf Updates und neue Inhalte aufmerksam gemacht werden, ohne die Plattform aktiv besuchen zu müssen. Feeds ermöglichen eine effiziente Verbreitung von Informationen und sorgen für eine größere Reichweite. **
-
Wie können Feeds in den Bereichen Technologie, Nachrichten und sozialen Medien genutzt werden, um aktuelle Informationen und Inhalte zu verfolgen und zu konsumieren?
Feeds in den Bereichen Technologie, Nachrichten und sozialen Medien können genutzt werden, um aktuelle Informationen und Inhalte zu verfolgen und zu konsumieren, indem sie eine Vielzahl von Quellen bündeln und in einem einzigen Stream präsentieren. Nutzer können so auf einen Blick die neuesten Entwicklungen in ihren Interessensgebieten verfolgen, ohne verschiedene Websites oder Apps besuchen zu müssen. Durch die Personalisierung von Feeds können Nutzer gezielt Inhalte konsumieren, die ihren Interessen und Vorlieben entsprechen. Zudem ermöglichen Feeds eine schnelle Reaktion auf aktuelle Ereignisse und Trends, da sie in Echtzeit aktualisiert werden. **
Ähnliche Suchbegriffe für Update-Feeds
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Crimeware IOCKaspersky Threat Data Feeds – Crimeware IOC: Effektiver Schutz vor Cyberkriminalität In der heutigen digitalen Welt sind Unternehmen und Organisationen zunehmend Bedrohungen durch Cyberkriminalität ausgesetzt. Um diesen Gefahren proaktiv zu begegnen, bietet Kaspersky mit seinen Threat Data Feeds – insbesondere dem Crimeware IOC (Indicators of Compromise) Feed – eine leistungsstarke Lösung zur Erkennung und Abwehr von Schadsoftware und kriminellen Aktivitäten. Was sind Kaspersky Threat Data Feeds? Kaspersky Threat Data Feeds sind kontinuierlich aktualisierte Datenströme, die Informationen über bekannte Bedrohungen, bösartige IP-Adressen, URLs, Dateihashes und andere Indikatoren liefern. Diese Feeds können in bestehende Sicherheitssysteme wie SIEM (Security Information and Event Management), SOAR (Security Orchestration, Automation and Response) und Threat Intelligence Plattformen integriert werden, um die Erkennung und Reaktion auf Bedrohungen zu verbessern. :contentReference[oaicite:0]{index=0} Was ist der Crimeware IOC Feed? Der Crimeware IOC Feed von Kaspersky konzentriert sich speziell auf Indikatoren, die mit krimineller Malware und deren Infrastruktur in Verbindung stehen. Er liefert detaillierte Informationen über: Malware-Samples: Hashes und andere Identifikatoren von Schadsoftware, die in kriminellen Kampagnen eingesetzt wird. Command-and-Control (C&C) Server: IP-Adressen und Domains, die von Angreifern zur Steuerung von Malware verwendet werden. Phishing-Websites: URLs und Domains, die für Phishing-Angriffe genutzt werden. Botnet-Infrastrukturen: Informationen über Netzwerke infizierter Geräte, die für kriminelle Zwecke missbraucht werden. Vorteile der Integration des Crimeware IOC Feeds Die Einbindung des Kaspersky Crimeware IOC Feeds in Ihre Sicherheitsinfrastruktur bietet zahlreiche Vorteile: Frühzeitige Erkennung: Schnelles Identifizieren von Bedrohungen, bevor sie Schaden anrichten können. Reduzierung von False Positives: Durch präzise und verifizierte Daten werden Fehlalarme minimiert. Automatisierte Reaktionen: Integration in SIEM- und SOAR-Systeme ermöglicht automatisierte Abwehrmaßnahmen. Aktuelle Bedrohungsinformationen: Ständige Aktualisierung der Feeds gewährleistet Schutz vor neuesten Bedrohungen. Integration in bestehende Systeme Kaspersky Threat Data Feeds sind so konzipiert, dass sie nahtlos in verschiedene Sicherheitslösungen integriert werden können. Sie unterstützen gängige Formate wie JSON, OpenIOC, CSV und STIX, was die Implementierung erleichtert. Zudem bietet Kaspersky mit CyberTrace eine Plattform, die den Abgleich eingehender Ereignisse mit den Threat Data Feeds effizient gestaltet und Benachrichtigungen über erkannte Bedrohungen an das SIEM-System sendet.34185,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.9622,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Feeds in den Bereichen Social Media, Nachrichten und Podcasts genutzt werden, um aktuelle Informationen und Inhalte zu verbreiten und zu konsumieren?
Feeds in den Bereichen Social Media, Nachrichten und Podcasts können genutzt werden, um aktuelle Informationen und Inhalte zu verbreiten, indem sie automatisch neue Beiträge und Updates von verschiedenen Quellen sammeln und anzeigen. Nutzer können diese Feeds abonnieren, um stets auf dem neuesten Stand zu bleiben und relevante Inhalte zu konsumieren. Durch die Verwendung von Hashtags, Schlagwörtern und gezielten Suchfunktionen können Nutzer gezielt nach spezifischen Themen und Inhalten suchen, die ihren Interessen entsprechen. Zudem ermöglichen Feeds eine einfache Interaktion, indem Nutzer Beiträge kommentieren, teilen und liken können, um die Verbreitung von relevanten Informationen zu fördern. **
-
Wie können Feeds in verschiedenen Bereichen wie Social Media, Nachrichten und Podcasts genutzt werden, um aktuelle Informationen und Inhalte zu verfolgen und zu konsumieren?
Feeds in sozialen Medien ermöglichen es Nutzern, die Aktivitäten und Updates ihrer Freunde, Familienmitglieder und Lieblingsmarken zu verfolgen, um über aktuelle Ereignisse und Inhalte informiert zu bleiben. In Nachrichtenfeeds können Nutzer die neuesten Schlagzeilen und Artikel zu Themen verfolgen, die sie interessieren, um sich über aktuelle Ereignisse auf dem Laufenden zu halten. Podcast-Feeds ermöglichen es Hörern, neue Episoden von ihren Lieblings-Podcasts zu abonnieren und automatisch herunterzuladen, um aktuelle Informationen und Inhalte zu konsumieren, während sie unterwegs sind. Durch die Nutzung von Feeds in verschiedenen Bereichen können Nutzer eine personalisierte und ständig aktualisierte Informationsquelle erstellen, um mit aktuellen Inhalten und Ereignissen Schritt zu halten. **
-
Wie können Feeds in verschiedenen Bereichen wie Social Media, Nachrichten und Podcasts genutzt werden, um aktuelle Informationen und Inhalte zu verfolgen und zu konsumieren?
Feeds in sozialen Medien ermöglichen es Nutzern, die neuesten Beiträge und Updates von Freunden, Familienmitgliedern und Unternehmen zu verfolgen, um über aktuelle Ereignisse und Trends informiert zu bleiben. In Nachrichtenfeeds können Nutzer die neuesten Schlagzeilen und Artikel zu verschiedenen Themen verfolgen, um sich über aktuelle Ereignisse und Entwicklungen auf dem Laufenden zu halten. Podcast-Feeds ermöglichen es Hörern, neue Episoden von ihren Lieblings-Podcasts zu abonnieren und anzuhören, um sich über aktuelle Themen, Interviews und Diskussionen zu informieren und zu unterhalten. Durch die Nutzung von Feeds in verschiedenen Bereichen können Nutzer eine Vielzahl von aktuellen Informationen und Inhalten verfolgen und konsumieren, um ihr Wissen und ihre Interessen zu erweitern. **
-
Wie können Feeds in verschiedenen Bereichen wie Social Media, Nachrichten und Podcasts genutzt werden, um aktuelle Informationen und Inhalte zu verbreiten und zu konsumieren?
Feeds in sozialen Medien ermöglichen es Nutzern, aktuelle Informationen und Inhalte von Freunden, Seiten und Gruppen zu konsumieren und zu teilen. Nachrichtenfeeds liefern aktuelle Nachrichten und Ereignisse aus verschiedenen Quellen, um Nutzern einen umfassenden Überblick zu bieten. Podcast-Feeds ermöglichen es Nutzern, regelmäßig neue Episoden von Podcasts zu abonnieren und anzuhören, um sich über verschiedene Themen auf dem Laufenden zu halten. Durch die Nutzung von Feeds können Nutzer in verschiedenen Bereichen schnell und einfach auf aktuelle Informationen und Inhalte zugreifen und diese konsumieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.